联合云企业网访问OSS云服务 构建高效混合云存储架构
引言
在企业数字化转型的浪潮中,越来越多的组织采用混合云架构,将本地数据中心与公有云服务相结合,以兼顾数据安全、业务弹性和成本效益。阿里云对象存储服务(OSS)作为海量、安全、低成本的云存储解决方案,成为众多企业数据存储的首选。如何让分布在不同地域、不同网络环境下的分支机构、本地数据中心以及多个云上VPC高效、安全地访问OSS,成为企业架构师面临的关键挑战。
本文将深入探讨如何通过云企业网(Cloud Enterprise Network,CEN)联合访问OSS云服务,实现跨网络、跨地域的统一存储访问体验,并附上实践要点与最佳实践。
一、核心组件介绍
1.1 对象存储OSS
阿里云OSS是一种海量、安全、低成本、高可靠的云存储服务,提供99.9999999999%(12个9)的数据持久性。用户可以通过 RESTful API、SDK、命令行工具等多种方式,在任何应用、任何时间、任何地点上传和下载数据。
1.2 云企业网CEN
云企业网(CEN)是阿里云提供的企业级网络互联服务,帮助用户在不同VPC之间、VPC与本地数据中心之间构建一张互通的企业级网络。CEN支持自动路由分发与学习,实现网络资源的统一管理和灵活调度。
1.3 联合访问的必要性
在多VPC、多地域、混合云的复杂环境下,如果每个VPC单独通过公网或NAT网关访问OSS,会面临以下问题:
- 网络延迟高:公网访问路径不可控,延迟波动大。
- 安全风险大:数据经由公网传输,暴露面增加,需额外加密和防护。
- 成本高昂:公网流量费用、NAT网关费用叠加,难以控制。
- 管理复杂:多个VPC独立配置,策略分散,运维困难。
通过CEN联合访问OSS,可以构建私网、低延迟、安全、统一管理的存储访问通道。
二、联合云企业网访问OSS的架构原理
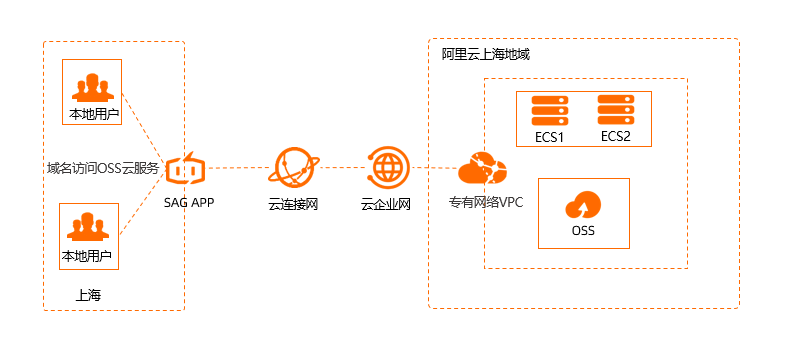
2.1 通过CEN实现私网访问
AWS、阿里云等主流云厂商提供了一种机制:将OSS等云服务通过私网接入点(或称为网关终端节点、PrivateLink)与CEN打通。以阿里云为例:
- 在OSS所在地域创建网关终端节点(Gateway Endpoint),将OSS服务映射到VPC内部。
- 将该网关终端节点关联到目标VPC的路由表,使VPC内资源可以通过私网地址访问OSS。
- 将该VPC加载到CEN实例中,并开启路由同步。
- 其他VPC或本地数据中心通过CEN学习到通往OSS的路由,即可实现跨网络的私网访问。
2.2 路由与DNS解析
- OSS为每个地域提供内网Endpoint,如
oss-cn-hangzhou-internal.aliyuncs.com。 - 通过CEN和网关终端节点,可实现跨VPC对内部Endpoint的解析与访问。
- 如需统一DNS,可结合PrivateZone或自建DNS,将OSS域名解析到私网IP。
三、实践配置步骤
以下以阿里云环境为例,简述核心配置流程:
3.1 创建网关终端节点
在OSS控制台或VPC控制台,选择“终端节点” -> 创建终端节点 -> 选择“网关类型” -> 服务选择OSS -> 指定VPC和路由表 -> 创建。3.2 配置VPC路由
创建后,系统会自动在指定路由表添加指向OSS的路由条目(目标为网关终端节点的前缀列表)。
3.3 加入CEN并开启路由同步
- 创建CEN实例。
- 将已配置终端节点的VPC和需要访问OSS的其他VPC及本地网络(通过专线/VPN)逐个加载到CEN。
- 在每个网络实例连接上启用“路由同步”和“自动发布路由”。
- 确认安全组、ACL允许相应流量。
3.4 验证访问
从任意已加入CEN的VPC中的ECS,使用OSS内网Endpoint访问测试:
ping oss-cn-hangzhou-internal.aliyuncs.com
curl -I http://oss-cn-hangzhou-internal.aliyuncs.com
如返回私网IP并正常响应,说明配置成功。
四、优势与应用场景
4.1 核心优势
- 私网访问,安全可靠:流量不出私网,避免公网暴露,满足合规要求。
- 低延迟,高带宽:CEN骨干网优化,异地访问体验一致性高。
- 统一管理,简化运维:所有网络接入点和路由策略在CEN统一管控。
- 成本优化:相比NAT+公网方案,减少流量费用和网关成本。
4.2 典型场景
- 多分支机构共享数据:各分公司通过专线/VPN接入CEN,直接读写统一OSS Bucket。
- 混合云备份归档:本地数据中心通过CEN私网写入OSS,弹性扩展备份容量。
- 跨地域数据分析:多个地域的ECS通过CEN访问集中OSS数据湖,避免数据搬迁。
五、最佳实践与注意事项
- 合理规划IP与路由:确保各VPC CIDR不冲突,路由策略清晰,避免环路。
- 使用RAM策略控制访问:结合RAM用户、角色和Bucket Policy进行细粒度权限管理。
- 开启传输加密:即使私网访问,也建议启用HTTPS和OSS服务端加密。
- 监控与日志:启用CEN流量日志和OSS访问日志,便于审计与故障排查。
- 性能测试:上线前进行吞吐量和延迟测试,根据业务需要选择是否使用OSS传输加速。
- 高可用考虑:CEN支持多可用区、多路径,建议关键业务配置冗余链路。
六、结束语
通过云企业网联合访问OSS,企业可以在混合云、多VPC及多地域场景下构建一张专属的私网存储访问网络,既保障了数据安全,又提升了访问效率,同时简化了运维和成本管理。随着企业上云深入,这种架构必将成为云存储访问的主流模式之一。建议企业在实施前充分评估自身网络拓扑和业务需求,参考云厂商官方文档进行精细化设计与部署。
如若转载,请注明出处:http://www.jiaocangtech.com/product/42.html
更新时间:2026-09-19 05:07:00